
निर्माण टीम को पहचान वाली भूमिकाएँ और सँभालने लायक कमांड चाहिए। RankSystem से ये भूमिकाएँ एक बार तय कर सकते हो, साझा आधार की अनुमतियाँ विरासत में दे सकते हो और अलग उपयोगकर्ताओं को रैंक दे सकते हो। बिल्डर को हर ऑपरेटर कमांड दिए बिना भी उपयोगी पहचान मिल सकती है।
PHAR अपने PocketMine सर्वर पर इंस्टॉल करो, Bedrock के Resource Packs या Behavior Packs में नहीं। नीचे का उदाहरण SQLite प्रदाता इस्तेमाल करता है।
इंस्टॉल करो और सेटिंग ढूँढ़ो
सर्वर कंसोल में stop डालो और बंद होने तक इंतज़ार करो। डेटा का बैकअप लो, फिर RankSystem.phar को सर्वर की plugins डायरेक्टरी में रखो। होस्ट किए सर्वर में अलग प्लगइन पथ हो सकता है; उसी सर्वर के लिए तय पथ इस्तेमाल करो। वहाँ RankSystem की एक PHAR ही रखो और पुरानी प्रति बैकअप में ले जाओ।
सर्वर सामान्य रूप से शुरू करो। Enabling RankSystem v1.2.2 देखो; बनी हुई सेटिंग plugin_data/RankSystem में हैं। यह उदाहरण प्लगइन का SQLite प्रदाता इस्तेमाल करता है, इसलिए अलग डेटाबेस खाते की ज़रूरत नहीं। YAML संपादित करने से पहले सर्वर फिर बंद करो। बैकअप में कॉन्फ़िगरेशन फ़ाइल और डेटाबेस दोनों रखो: रैंक भूमिकाएँ बताती हैं, जबकि डेटाबेस उपयोगकर्ताओं के आवंटन रखता है।
भूमिका का साफ़ उद्देश्य तय करो
ranks.yml खोलकर मौजूदा रैंक के साथ ऊपर के स्तर पर नया हिस्सा जोड़ो, अंतिम ... हो तो उससे पहले। इंडेंट के लिए स्पेस इस्तेमाल करो। यह उदाहरण उस सर्वर के लिए है जिसमें MultiWorld भी इंस्टॉल है:
Builder:
  nametag:
    prefix: '[Builder] '
    nameColor: ''
  chat:
    prefix: '[Builder] '
    nameColor: ''
    chatFormat: ': '
  permissions:
    - multiworld.command
    - multiworld.command.list
  inheritance:
    - Guest
भूमिका Guest की अनुमतियाँ विरासत में लेती है और दुनिया की सूची के लिए MultiWorld के दो नोड जोड़ती है। इसमें दुनिया बनाने या मिटाने की अनुमतियाँ नहीं हैं। MultiWorld न हो तो permissions: [] से शुरू करो, फिर टीम के प्लगइन के असली नोड जोड़ो। अनुमति का नाम किसी मौजूद सुविधा तक पहुँच बताता है; नाम गढ़ने से वह सुविधा नहीं बनती।
config.yml में Default_Rank: Guest रहने दो। मौजूदा Hierarchy सूची में Admin और Guest के बीच Builder जोड़ो। यह क्रम दिखाने के लिए रैंक की प्राथमिकता तय करता है; ranks.yml की inheritance सूची तय करती है कि किस रैंक की परिभाषाएँ विरासत में मिलती हैं। बाकी सेटिंग न बदलो, फ़ाइलें सहेजो और सर्वर ठीक से शुरू करो।
रैंक दो, जाँचो और हटाओ
कंसोल में / के बिना चलाओ और Alex को सही खाता नाम से बदलो:
ranks list
ranks rankinfo Builder
ranks setrank Alex Builder
ranks userinfo Alex
पहले भूमिका जाँचो, फिर उपयोगकर्ता को दिए रैंक। setrank एक रैंक जोड़ता है: RankSystem कई रैंक की अनुमति देता है, इसलिए सभी मौजूदा रैंक चुपचाप नहीं बदलता। यही एक आवंटन हटाने के लिए ranks removerank Alex Builder इस्तेमाल करो।
गेम के अंदर प्रशासन के लिए / जोड़ो और संबंधित प्रबंधन अनुमति वाला खाता इस्तेमाल करो। उदाहरण के लिए रैंक देने को ranksystem.command.setrank चाहिए। इस रिलीज़ में create, edit और manage कमांड गेम के फ़ॉर्म इस्तेमाल करते हैं; वे ऊपर के YAML संपादन तरीके के कंसोल विकल्प नहीं हैं।
खिलाड़ी की तरफ़ से भूमिका जाँचो
Builder खाता बिना ऑपरेटर दर्जे के इस्तेमाल करो। हमारे उदाहरण में /mw list सफल होता है और लॉबी व कार्यशाला दिखाता है। भूमिका multiworld.command और multiworld.command.list देती है, जबकि Guest साझा आधार अनुमतियाँ देता है।
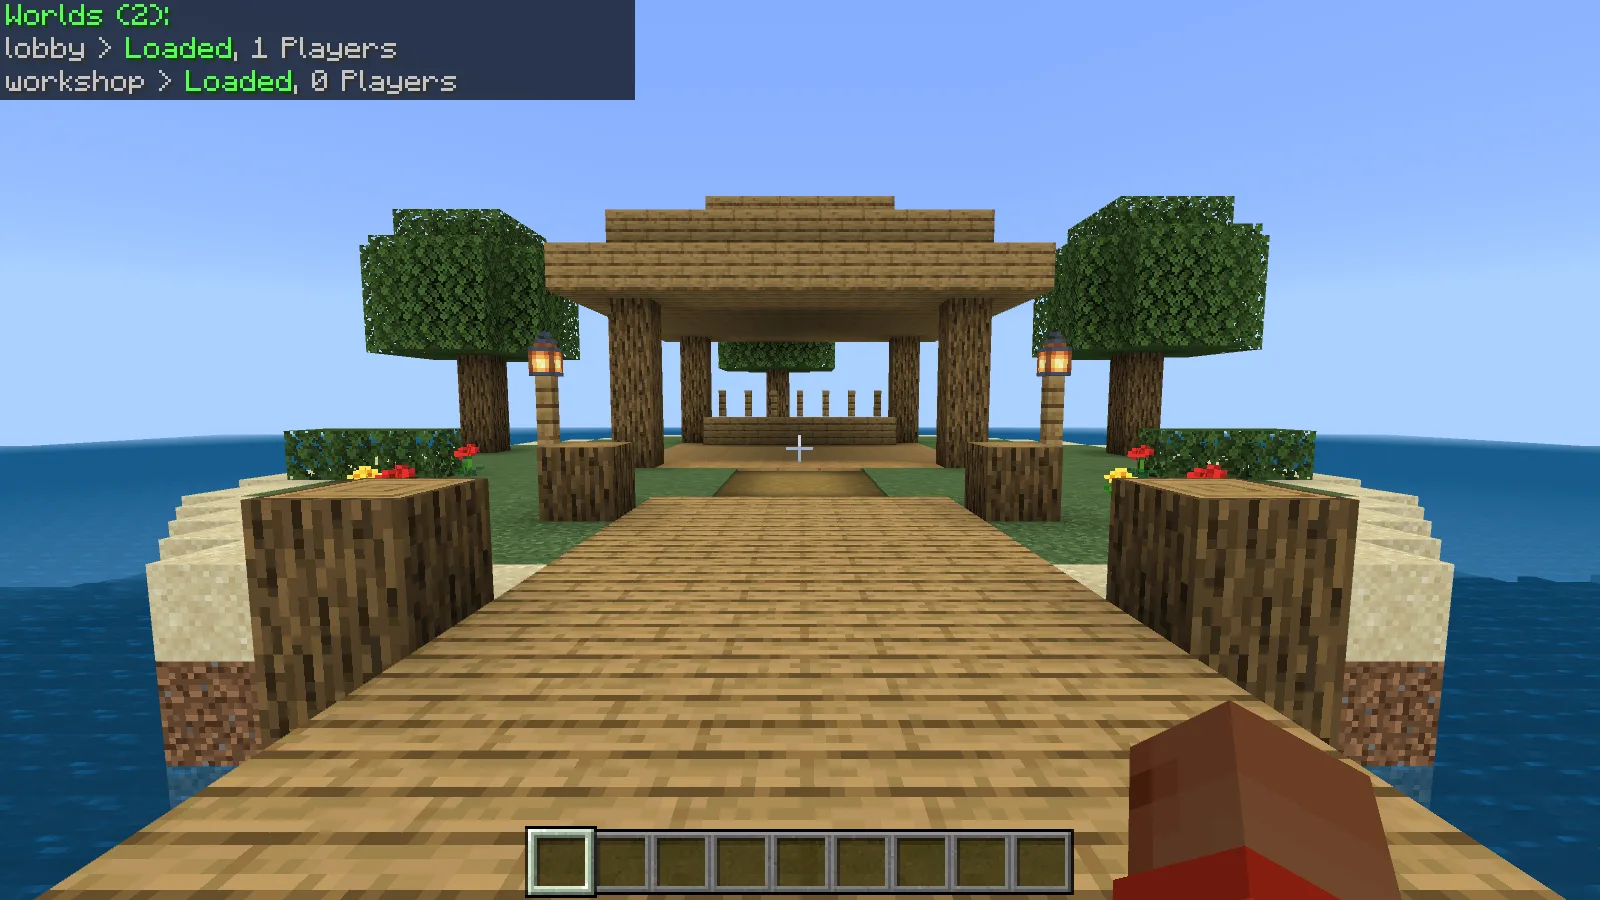
बिना ऑपरेटर दर्जे वाला Builder लोड हुई दुनिया देख सकता है। संदेश के पीछे की लॉबी हमारा अपना प्रदर्शन निर्माण है।
दुनिया बनाना अलग अनुमति है। इस भूमिका में /mw create forbidden_test 123 flat अस्वीकार होता है। मौजूदा प्लगइन-सर्वर संयोजन इस अस्वीकृति के लिए अनूदित न हुई लाल कुंजी %commands.generic.permission दिखाता है; इस सेटअप में इसका मतलब अनुमति नहीं मिलना है, दुनिया सफलतापूर्वक बनना नहीं।
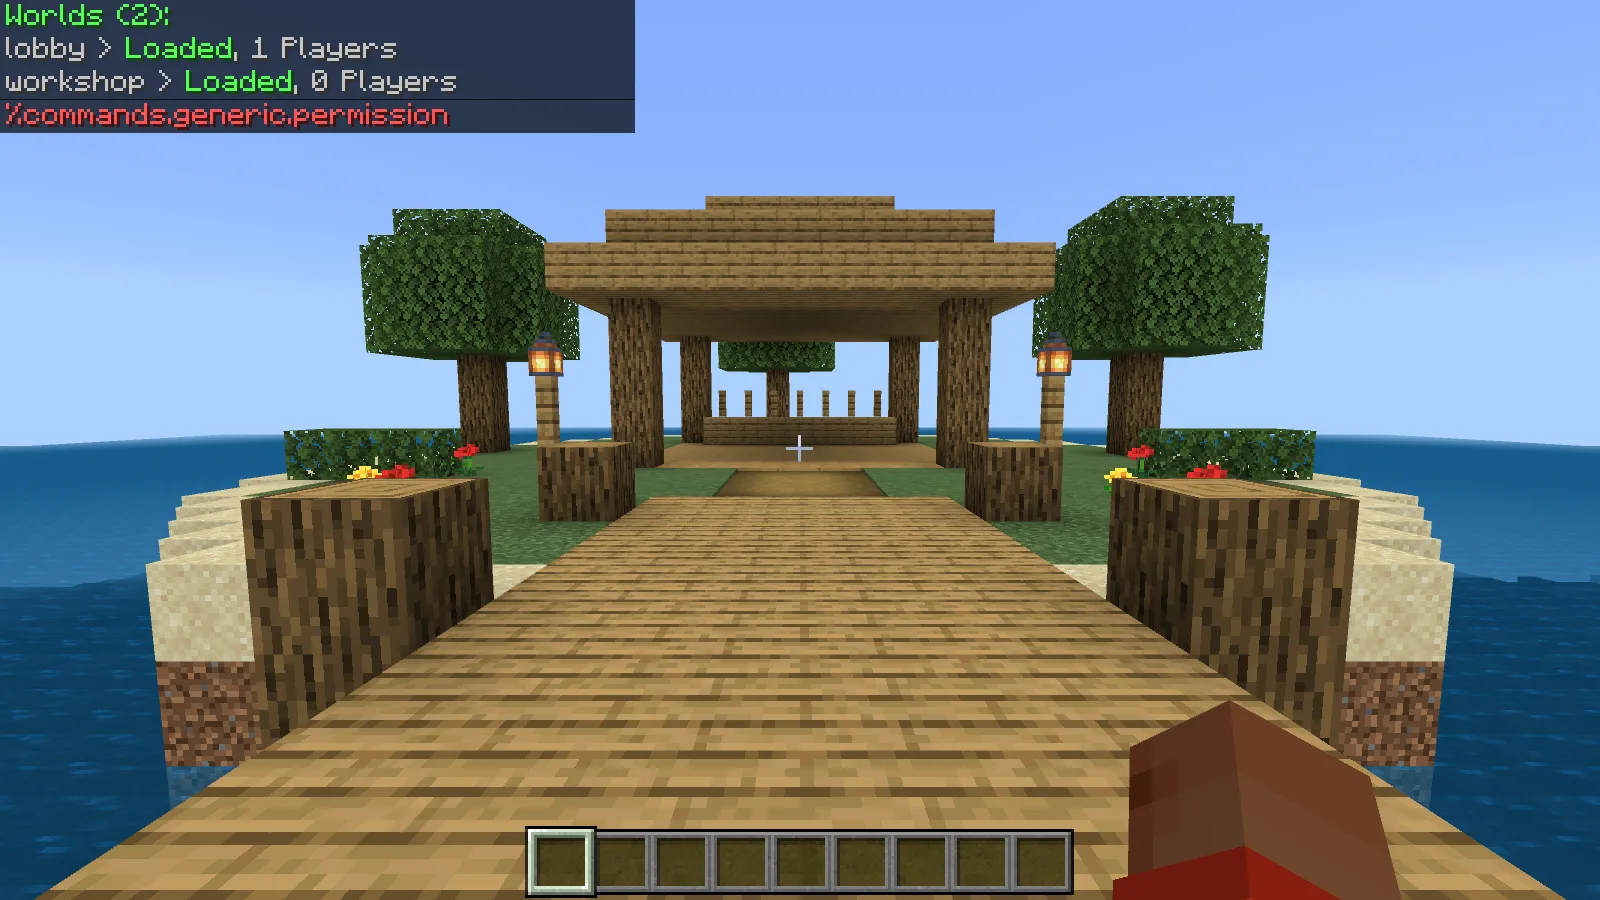
बनाने का कमांड अस्वीकार है, हालाँकि यह सेटअप साफ़ त्रुटि संदेश के बजाय अनुवाद कुंजी दिखाता है।
रखरखाव की अनुमतियाँ सर्वर चलाने वालों के पास रखो। कोई काम अनपेक्षित रूप से सफल हो तो भूमिका बदलने से पहले ऑपरेटर दर्जा, विरासत में मिले रैंक और सीधे दिए अधिकार जाँचो। हमारे भेजे चैट संदेश में तय [Builder] उपसर्ग भी दिखा; ऊपर की तस्वीरें दोनों कमांड के परिणाम पर केंद्रित हैं।
अपवादों को भूमिकाओं से अलग रखो
सीधी उपयोगकर्ता अनुमति रैंक से अलग है। पंजीकृत नोड देखने को ranks permissions pocketmine या ranks permissions MultiWorld इस्तेमाल करो। एक बार के आवंटन का तरीका ranks setpermission Alex permission.node है; उसे ranks removepermission Alex permission.node से हटाओ। permission.node को असली नोड से बदलो, यही उदाहरण शब्द मत रखो।
सीधी प्रविष्टि हटाने से उसी अनुमति की विरासत में मिली प्रति नहीं मिटती। पहुँच कहाँ से आई यह तय करने से पहले उपयोगकर्ता के दूसरे रैंक और वैश्विक अनुमति सूची देखो। बार-बार आने वाली ज़िम्मेदारियों के लिए साझा भूमिका परिभाषाएँ रखो और अलग प्रविष्टियाँ साफ़ अपवादों के लिए बचाओ।
अपडेट के बाद एक साथ कई सेटिंग बदलने से पहले स्टार्टअप और सहेजी रैंक परिभाषाएँ जाँचो। सर्वर बंद रहते हुए ranks.yml, config.yml और तय SQLite डेटाबेस की तारीख वाली प्रति रखो, ताकि टीम की संरचना और आवंटन साथ बहाल हो सकें।
पुराना सर्वर बनाए रखना
जुड़ने वाले क्लाइंट को सर्वर के गेम प्रोटोकॉल से मिलाओ और साथ में संगत प्लगइन API भी चुनो। चुनी फ़ाइल की आवश्यकताएँ इन दोनों जाँचों को अलग रखती हैं।
टिप्पणियाँ 0
बताओ क्या काम आया, मदद माँगो या दूसरे खिलाड़ी को जवाब दो।
चर्चा में भाग लेने और अपनी टिप्पणियाँ प्रबंधित करने के लिए अपने Modonix खाते का उपयोग करें।
टिप्पणी करने के लिए साइन इन करेंअभी कोई टिप्पणी नहीं। बताओ तुम्हारे लिए क्या काम आया।